Naibaは今日また、„WP File Manager“プラグインが原因でハッキングされたウェブサイトの事例に遭遇したので、皆さんに共有します。
WP File ManagerはWordPress上で人気のファイル管理プラグインですが、かなり前にNaiba自身のサイトもこのプラグインが原因で一度ハッキングされたことがあるため、その後はこのプラグインをほとんどインストール・使用していません。必要な場合でも、一時的にインストールし、使い終わったらすぐに削除する、皆さんも同様の操作をお勧めします。
感染状況
今回はもともと、ユーザーのWP Panelパネルのサイト移行バグの調査を手伝っていたのですが、調査が終わった後、ユーザーからTencent CloudのSMSが届き、サーバー上に悪意のあるファイルが検出されたとのことでした。
从フロントエンドではサイトはすべて正常に見える実際にサーバー情報を確認したところ、サーバー上に同時に存在することが判明しました4組のwebshell(ウェブバックドア)が存在し、最も古いものは既に4か月半も生き続けており、その間に攻撃者は自分自身に管理者アカウントを1つ追加していました。同時にプラグインディレクトリにも„Protect Uploads“という名前のプラグインを1つ追加。
ウイルス対策のプロセス
まず、サーバーに接続し、SMSで通知された悪意のあるファイルをローカルにダウンロードしてコード内容を確認し、サーバー上のものは直接削除します。
次に、管理画面のユーザーリストに入り、見知らぬ管理者アカウントがあるのを確認したら、直接削除します。
プラグインリストに入り、自分がアップロードしたものではない悪意のあるプラグインを発見したら、直接削除します:kzbasvw、anirfsp、ztbzpym、ZEDNAAX
続いて、無効化されているが使用されていないすべてのプラグインを直接削除します。
最後に、WordPressプログラムのコアファイルおよびすべてのプラグイン、テーマを公式の最新バージョンのインストールパッケージで上書きし、サーバーとサイト管理者アカウントのパスワードを変更します。
まとめ
WordPressはエコシステムが強力なため、対応するプラグインやテーマのリソースも多く、現在AIが強力になっているため、それらの脆弱性を見つけやすくなっています。さらに先日PHPで発見された脆弱性もあり、サイトがハッキングされるのを防ぐために、以下の保護対策を講じる必要があります:
- 使用しないプラグインは直接削除し、サーバー上に残さないこと;
- サーバーの更新、PHPなどのプログラムの更新を定期的に確認し、新しいバージョンにアップグレードすること;
- サイトの管理者アカウントを定期的に確認し、安全なパスワードを使用すること;
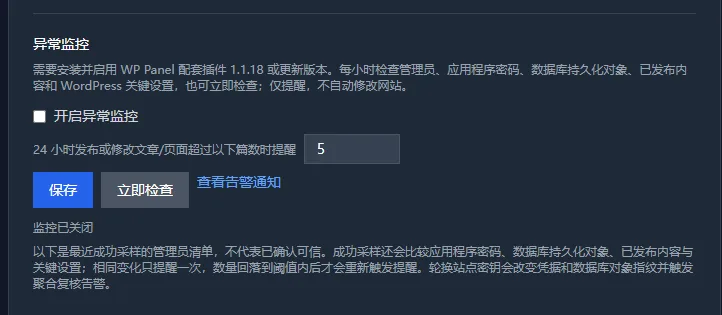
サーバーで使用しているのがWP Panel パネルの場合、サイトの詳細でサイトの異常監視を有効にすることができ、これによりコンテンツの異常をより早く発見できます。