奶爸今天又碰到了一个因为“WP File Manager”插件而被入侵的网站案例分享给大家。
WP File Manager是WordPress上一款热门的文件管理插件,很早前奶爸自己的网站也因为这个插件被入侵过一次,所以后面很少安装和使用这个插件,即便有需要使用,也是临时安装,用完就删除,建议大家都如此操作。
中毒情景
本身这次是在帮助用户排查一个WP Panel面板的网站迁移bug,排查完毕后用户给我发了腾讯云的一条短信,说检测到服务器上存在恶意文件。
从前台看网站一切正常,实际查看服务器信息后,发现服务器上同时存在 4 组 webshell(网页后门),最早的一个已经活了四个半月,中间攻击者还给自己加了一个管理员账号。同时还在插件目录新增了一个名为“Protect Uploads”的插件。
杀毒过程
首先,连上服务器把短信里面提示的恶意文件下载到本地查看代码内容,服务器上的直接删除。
然后,进入后台用户列表,看到有一个陌生的管理员账号,直接删除。
进入插件列表,发现不是自己上传的恶意插件,直接删除:kzbasvw、anirfsp、ztbzpym、ZEDNAAX
接着,将所有停用但是没有使用的插件都直接删除。
最后,把WordPress程序核心文件以及所有插件、主题,都使用官方最新版本的安装包覆盖一遍,修改服务器、网站管理员账号密码。
总结
WordPress因为生态强大,对应的插件和主题资源也多,现在AI比较强大,更加容易找出他们的漏洞,加上前段时间PHP爆出的漏洞,我们为了避免网站被入侵,需要做好以下防护:
- 不使用的插件就直接删除,不要保留在服务器上;
- 定期检查服务器更新,php等程序的更新,并且升级到新版本;
- 定期检查网站管理员账号并且使用安全的密码;
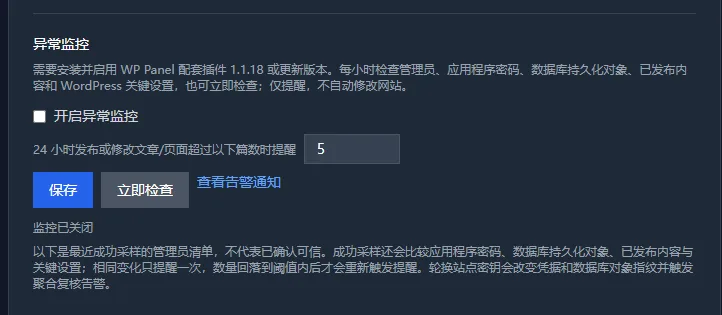
如果你服务器是使用的WP Panel面板,那么可以在网站详情里面开启网站的异常监控,这样可以帮助你更早的发现内容异常。